Wat is NIS2
NIS2 en de Cyberbeveiligingswet bestuurbaar maken
NIS2 komt eraan. In Nederland wordt deze Europese richtlijn vertaald naar de Cyberbeveiligingswet.
Veel organisaties weten inmiddels dat ze iets moeten met cyberweerbaarheid. Maar wat precies? En vooral: wie is waarvoor verantwoordelijk?
NIS2 is geen IT-project dat je even bij je securityteam of IT-partner neerlegt. Het raakt aan hoe je organisatie informatie gebruikt, processen inricht, risico’s weegt en keuzes maakt.
SecIntel Academy helpt bestuurders, managers en andere verantwoordelijken om NIS2 en de Cyberbeveiligingswet te vertalen naar de eigen bedrijfsvoering. Begrijpelijk én praktisch.
Wat is NIS2?
NIS2 is een Europese richtlijn die organisaties weerbaarder moet maken tegen digitale risico’s.
In Nederland wordt NIS2 ingevoerd via de Cyberbeveiligingswet. Die wet vraagt organisaties om beter te sturen op cyberbeveiliging en veilige informatieverwerking.
Niet alleen technisch, maar ook organisatorisch.
Het gaat dus niet alleen om tools, beleid of maatregelen. Het gaat om grip op informatie, verantwoordelijkheid, risico en aantoonbare keuzes.
Voor wie geldt NIS2?
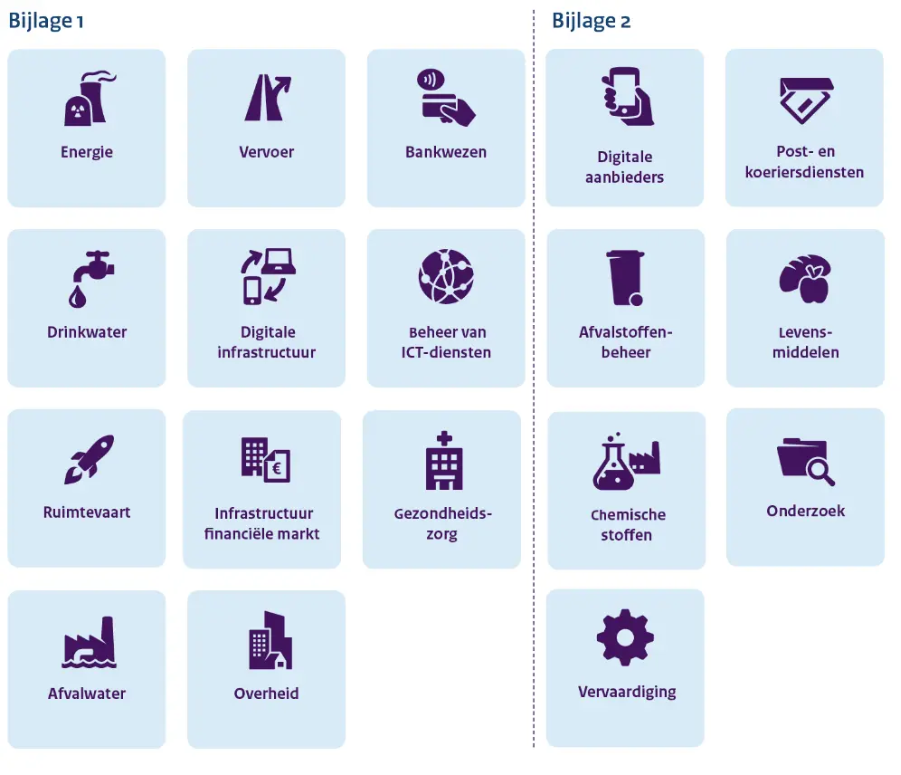
De Cyberbeveiligingswet geldt voor organisaties die essentiële of belangrijke diensten leveren.
Ook organisaties in de keten kunnen ermee te maken krijgen. Bijvoorbeeld leveranciers, MSP’s, IT-dienstverleners en andere partijen die werken voor organisaties die onder de wet vallen.
De vraag is dus niet alleen: “Vallen wij formeel onder NIS2?”
Maar ook: “Welke vragen gaan klanten, leveranciers, verzekeraars of ketenpartners straks aan ons stellen over hoe wij informatie veilig verwerken?”
Wat betekent NIS2 voor mijn organisatie?
Voor organisaties die onder de Cyberbeveiligingswet vallen, zijn er verschillende verplichtingen, zoals:
Registratieplicht
Je organisatie moet zich registreren, zodat duidelijk is welke organisaties onder de Cyberbeveiligingswet vallen.
Zorgplicht
Je organisatie moet passende maatregelen nemen om digitale risico’s te beheersen. Niet zomaar standaardmaatregelen, maar maatregelen die passen bij jullie informatie, processen, risico’s en organisatiecontext.
Meldplicht
Bij ernstige incidenten moet je dit binnen de wettelijke termijnen melden bij de juiste instanties.
Bestuurlijke verantwoordelijkheid
Het bestuur moet toezicht houden op cyberrisico’s en maatregelen kunnen beoordelen. Cyberbeveiliging is dus niet alleen iets van IT of security.
Training voor bestuurders
Bestuurders moeten voldoende kennis hebben om risico’s, maatregelen en gevolgen voor de organisatie te begrijpen en daar onderbouwde besluiten over te nemen.
Onder al die verplichtingen ligt steeds dezelfde vraag: Hoe maak je veilige informatieverwerking bestuurbaar?
Waarom training belangrijk is
NIS2 en de Cyberbeveiligingswet maken cyberbeveiliging nadrukkelijker een bestuurlijk onderwerp.
Dat betekent niet dat bestuurders en managers securityspecialist moeten worden. Gelukkig niet. Wat wél nodig is: bestuurders en managers moeten begrijpen waar zij op moeten sturen.
Daar helpt training bij.
- Welke informatie is kritisch?
- Wie mag besluiten nemen?
- Welke risico’s spelen mee?
- Welke maatregelen zijn passend?
- En hoe toon je aan dat je hierover hebt nagedacht?
Hoe SecIntel Academy helpt
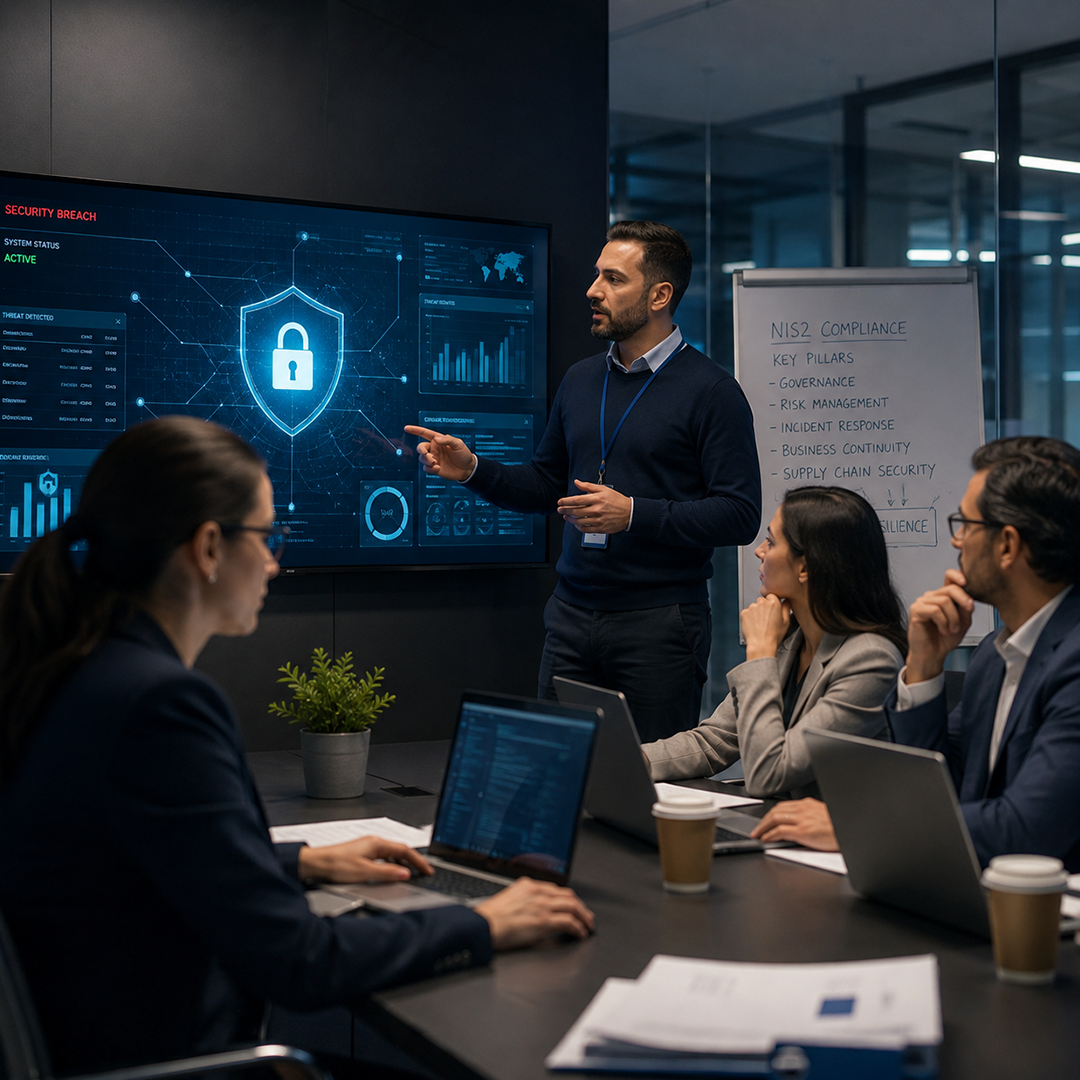
In de managementsessie ‘De Cyberbeveiligingswet NIS2 bestuurbaar maken’ krijgen bestuurders, managers en andere verantwoordelijken helder inzicht in hoe zij veilige informatieverwerking praktisch organiseren binnen hun eigen organisatie.
We starten niet bij dreigingen, normen of tools, maar bij de basis:
- Organisatiecontext
- Informatie
- Processen
- Mensen
- Technologie
- Eigenaarschap
- Risico
- Aantoonbare keuzes
Daarna vertalen we dit naar informatiebeveiliging, cybersecurity, bewijsvoering en praktische sturing.
Deelnemers gaan naar huis met praktische handvatten en een andere manier van kijken, zodat NIS2 geen losse complianceklus blijft, maar onderdeel wordt van hoe de organisatie werkt.
NIS2 begrijpelijk en bestuurbaar maken?
Wil je NIS2 en de Cyberbeveiligingswet vertalen naar jullie eigen organisatie?
In een halve dag maken we duidelijk waar het echt over gaat: informatie, processen, eigenaarschap, risico en aantoonbare keuzes. Zodat bestuur, management en andere verantwoordelijken begrijpen wat NIS2 vraagt en hoe je veilige informatieverwerking praktisch organiseert.
Neem contact op voor onze managementsessie om de Cyberbeveiligingswet NIS2 bestuurbaar te maken voor jouw organisatie.